
[Applausi]
questa è la mia carta di credito e qualcuno che sono
non permettendoti di vedere i numeri di
Certo che qualcuno l’ha rubato
ed è davvero frustrante perché
Non ho mai avuto Sai che ho in giro
mai perso possesso di questo fisico
carta ma come sappiamo tutti ci vuole
questi giorni è giusto per qualcuno da ottenere
l’accesso ai numeri di carte di credito e
allora possono andare a fare shopping e
sono andati a fare spese folli ha questo
è successo a te lo sai pensare bene io sono
vedendo che vedo che non è così
da solo va bene il mio è successo nel 2014 e
quell’anno ci furono 17 milioni di vittime
di furto d’identità solo negli Stati Uniti come
riguardo alla lettera hai ricevuto il
lettera dicendo che il tuo personale
le informazioni facevano parte di una violazione dei dati
e di nuovo vedo che ce l’ ho anche io
che ho capito bene e questi dati
viola così in una violazione dei dati
informazioni riservate e sensibili
è reso disponibile ad un accessibile che
persone che non dovrebbero avere accesso ad esso
giusto e ovviamente questo furto d’identità
e le violazioni dei dati sono correlate perché
i dati che sono stati violati potrebbero
facilmente essere numeri di carta di credito ma è così
potrebbe anche essere numeri di sicurezza sociale esso
potrebbe essere la documentazione sanitaria che potrebbe essere
email o potrebbero essere i progetti per
un jet da combattimento militare avanzato a destra
e ancora non siamo soli gemalto è un
società che studia questo e nel 2015
hanno riferito che c’erano 700
milioni di record di dati violati in tutto il mondo
sentiamo notizie su dati che lo violano
sembra tutto il tempo e penso che sia
senza legge in una sorta di senso di
compiacimento per loro tu sai così tanto
così stanno dicendo ora che ci sono
due tipi di organizzazioni nel mondo
quelli che hanno già avuto un dato
violazione e quelli sono volontà in futuro
e non c’è dubbio ok ogni
ogni organizzazione è vulnerabile ma
quando arriva a questo punto dove è
tipo di uno slogan ok diventa un
scusa incorporata così la prossima volta che abbiamo
violazione dei dati una società dirà noi
scusarsi per la violazione dei dati ma tu
sapere cosa dicono che ci sono due tipi di
organizzazioni nel mondo e tu sai
così via e così così trasmette un senso di
inevitabilità e disperazione okay io
non comprarlo per un secondo ok, non lo sono
ingenuo ma sono impaziente che lavoro in questo
campo okay non è senza speranza okay
ci sono cose che possiamo fare quindi sono un
informatico e professore in a
business school presso un’università e io
operare in questi due mondi ok
Affari e tecnologia ecco cosa
Mi piacerebbe farlo, mi piacerebbe esplorare questi
due mondi per vedere cosa si può fare
ridurre la frequenza e l’impatto dei dati
violazioni esplorando questi due mondi
e soprattutto il territorio tra
loro quando lavoro in questi due mondi
spesso è davvero abbastanza distinto
come il cambio di contesto è un po ‘come
tenere lezioni durante la settimana e codice
nei fine settimana e nei due mondi sai
essi hanno caratteristiche proprie I
significa quando pensi al business
mondo è davvero questione di affari
va bene il mondo degli affari
strategia e visione e missione e
operazioni e costi e operazioni e
più operazioni e ricavi e profitti
e poi c’è la sicurezza informatica
mondo della tecnologia e quando penso
quel mondo sai cosa ti viene in mente
è più simile a un codificatore solitario
e tu conosci il tipo di immagini lì
sono più simili a protezioni tascabili quindi
Ho il mio protettore tascabile ok
ed è più come vuoto sai
scatole per pizza e così via, così ho pensato
Farei tipo di mettere questi due mondi
in netto contrasto è venuto con alcuni
immagini che cercano di catturare il
distinzione tra questi due mondi così
per il mondo degli affari ho la possibilità di farlo
lavorare con studenti di affari fantastici io
significa che sono ambiziosi e ottimisti e
positiva ed è tutta una questione di
collaborazione e lavoro di squadra quindi ecco il
immagine Mi piacerebbe che ci tenessimo a mente
il mondo degli affari va bene e a
rappresentare il mondo della tecnologia e
è lì che la sicurezza informatica è
per questo penso a una specie di icona
computer tech persona il tipo di techie
tu tolleri e per quello da cui immagino
il film Jurassic Park
va bene il tipo di iconica tecnologia informatica
persona che rappresenta la tecnologia
il mondo sarà Dennis Nedry
quindi non solo è un tecnico ma
in realtà lui è un hacker di computer
nel film oggi lo chiameremmo a
Insider malintenzionato va bene così anche il suo ultimo
nome di questo personaggio Dennis Nedry I.
Significa che il cognome Nedry è un anagramma
per nerd, così sai che vedi che dovevo
significava assolutamente averlo incluso bene
quindi abbiamo queste due immagini, ma quello che è
realmente accadendo in questi mondi è anche
lo sai anche molto diverso e in
nel mondo degli affari , sai che sono
interessato alle operazioni e ai profitti
e ricavi e così via, ma quando c’è
una violazione dei dati pensiamo che come
limitato al mondo della tecnologia, quindi quando
qualcosa di brutto succede come una violazione dei dati
Intendo il peggio che può succedere
okay, forse sarebbe meglio il capo
responsabile delle informazioni che il CIO potrebbe ottenere
potrebbe essere licenziato ma poi qualcosa
successo nel 2013 ed è stato il
violazione dei dati su Target in modo tale che i rivenditori vogliano
Target Voglio dire che stanno cercando
shopping natalizio alla fine dell’anno
per un grande aumento delle entrate okay e in
i profitti del quarto trimestre del 2013 a
L’obiettivo è calato del 46 percento, quindi sto parlando
sui profitti che è qualcosa dal
il lato degli affari e il 46 percento è un bel
grande numero così sicuro che era un dato
breccia okay e il CIO ha dato le dimissioni ma
stiamo parlando di profitti quindi si trasforma
l’amministratore delegato lasciò anche la società
bene quando gli amministratori delegati lasciano la società che
tende ad attirare l’attenzione dell’altro
altri amministratori delegati e subito nel 2014 abbiamo avuto
violazioni di dati davvero massicce a casa
Deposito eBay JP Morgan
Ufficio del governo federale Chace di
Gestione del personale e Sony
L’intrattenimento va bene così ne ho uno in più
immagine per te ed è dal business
sono i dirigenti della compagnia
i dirigenti di Sony Entertainment così
l’amministratore delegato è nel mezzo e qui
si stanno scusando per la PlayStation
Breve violazione della rete che ha interessato 77
milioni di account questa immagine è avvincente
va bene qualsiasi pensiero che la sicurezza informatica
avrebbe mantenuto il suo regno nel nel
il mondo della tecnologia è sparito
ok questa immagine più di qualsiasi cosa dica
che la sicurezza informatica significa business, quindi come
un grosso problema commerciale è per quattro
le aziende a due isolati da qui sono le
Centro per Strategia e Internazionale
Gli studi hanno stimato il mondo
costo annuale della criminalità informatica a oltre 445
miliardo di dollari Quindi, ecco dove siamo
nella nostra esplorazione abbiamo stabilito
che le violazioni dei dati hanno un enorme negativo
impatto su persone e aziende
sull’economia globale in modo che la domanda è
cosa possiamo fare a riguardo?
il punto potrebbe essere guardare ciò che fa
le imprese conoscono la sicurezza informatica come fanno
imparano su di esso e non c’è la ricerca
da JP da PricewaterhouseCoopers
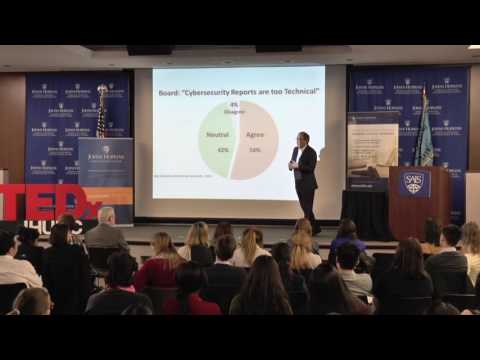
dice consigli di amministrazione sentono parlare
la sicurezza informatica il 26% ne parla
una volta all’anno e c’è un altro 28%
non sentirlo per niente così dato a noi
ha parlato di quali violazioni dei dati è lui
sentir parlare di sicurezza informatica una volta all’anno
per niente veramente sufficiente e quando
sentono parlare di sicurezza informatica cosa fanno
sappiamo che bene si scopre che
i membri del consiglio di amministrazione dicono che è troppo tecnico
okay non capiscono il
dati di sicurezza informatica o rapporti che vogliono
linguaggio comprensibile che non lo fa
richiedere loro di essere esperti di sicurezza informatica
quindi ecco un modo che qui è un modo per
continua impara da questa ricerca okay
e prova a trovare modi più efficaci per
affrontare con esso si scopre che c’è un
finestra di
opportunità perché c’è un aumento
attenzione a livello di consiglio a rischio e
infatti a volte porta a dedicato
commissioni di rischio alcune di questo negli Stati Uniti
è mandato così per esempio una Georgia
Studio tecnico mostra che nel 2008 l’8% di
i consigli di amministrazione avevano commissioni di rischio dedicate e
entro il 2015 il 53% delle tavole era a rischio
commissioni quindi questa è un’opportunità ora
questi comitati di rischio hanno molto da fare
considera bene che sono interessati a
condizioni economiche globali con
rischio reputazionale legale e normativo
conformità rischio finanziario rischio di mercato
rischio di credito rischio di liquidità e
sempre più cibersicurezza è sul
elencare ma la sicurezza informatica si distingue è
ancora legato a tecnici specializzati
informazioni e non è davvero del
lo stesso tipo quindi ecco una raccomandazione
rifusione della sicurezza informatica è un rischio digitale
e lo dico non per un senso di
eufemismo o un nome semplice cambiarlo
in realtà arriva all’origine e
essenza di questo intero campo
la sicurezza informatica è evocativa di guardare
va bene per la comunicazione online e
la cybersecurity di Internet è circa
sicurezza e cyberspazio William Gibson a
geniale scrittore di fantascienza coniato
il termine cyberspazio negli anni ’80 era
ispirato dal vedere i bambini giocare presto
videogiochi arcade così energicamente
come Gibson ha detto che era come se volessero
per raggiungere direttamente attraverso lo schermo per il
lo spazio oltre il cyberspazio è un regno
di esperienza virtuale creata dal
Internet e reti pubbliche e private
e tutte le parole dopo cyber in questi giorni
sono evocativi di questo orientamento a
reti esterne in modo che il cyber-lunedì sia
sullo shopping online e sempre di più
in questi giorni la parola dopo il cyber è
intorno a un tema come il cibernetico e il cibernetico
minaccia informatica e attacco informatico ma in tutto
orientato ai casi è una rete esterna
ma che cosa dice la ricerca su questo
se torniamo al
700 milioni di record di dati che erano
violati ne risulta il 37%
erano a causa di incidenti va bene così è
non intenzionale, non un attacco informatico
nessuno ha violato qualcun altro di cui sto parlando
sull’errore umano, i suoi dipendenti no
mancano le seguenti politiche e procedure
di esperienza che interagisce con i siti Web
e applicazioni e non si tratta di
incolpare gli impiegati di cui parla
riconoscendo la necessità per le aziende di ottenere
maggiore coinvolgimento dei dipendenti, quindi questi
le politiche sono realistiche e riguardano
più formazione più istruzione e altro ancora
riprogettazione di interfacce e software
applicazioni quindi è quello che è veramente
necessario ecco un ultimo esempio specifico
l’anno in cui una clinica a Londra ha usato la posta elettronica a
inviare una newsletter e questo
la newsletter va agli abbonati di a
servizio in cui i pazienti HIV possono ottenere il loro
risultati dei test e l’ individuo
componendo l’email posta tutte le 781 email
indirizzi non nel campo BCC ma in
il campo, quindi questo significava che ogni
il destinatario dell’e-mail potrebbe vedere il
indirizzi email di tutti gli altri HIV
pazienti e nella maggior parte dei casi il pieno
nomi anche così sì, c’è il terrorismo
ma c’è anche l’errore ISM ok
il rischio digitale fa un lavoro migliore di essere
più completo a riguardo
le aziende non possono subire perdite da
attacchi informatici ogni giorno ma garantisco
ogni giorno
i dipendenti stanno inviando e archiviando e
elaborazione dei dati ed è tutto questo
dati digitali che possono essere violati con
questo equilibrio di attenzione entrambi
internamente ed esternamente
il rischio digitale ism è molto meglio
termine è la strategia davvero echeggiante da
2500 anni fa nell’arte della guerra se tu
conoscere il nemico e conosci te stesso si
non bisogna temere i risultati di cento
combatte l’attuale sicurezza informatica
il clima è orientato alla conoscenza del nemico
minacce esterne e sono gravi
non c’è dubbio su di esso
ma il rischio digitale dà molto di più e
molta attenzione necessaria internamente sapendo
te stesso
come azienda il rischio digitale è giusto
termine al momento giusto è più
ok indicativo di tutte le fonti di rischio
soprattutto quello che la ricerca sta raccontando
noi circa le reali cause di dati
violazioni ma che altro possiamo fare Pro
è un’azienda che ha guardato
questo e un approccio potrebbero essere dire
quello che sta succedendo per quanto riguarda le migliori pratiche
sono quelle che sono le buone compagnie o
davvero i migliori performer nella cybersecurity
facendo e forse tutte le aziende possono
può copiare quello e quello che hanno trovato è stato
i migliori interpreti della sicurezza IT e
la privacy aveva queste caratteristiche in
comune avevano il tono giusto dal
i migliori dell’organizzazione che avevano loro
principali politiche di sicurezza in atto e loro
aveva uno schema di fication di dati PLASA così loro
capito quello che chiamiamo i gioielli della corona
nei loro dati quindi sto guardando questo
lista e mi chiedo dove sia il
la tecnologia va bene, non vedo niente
circa i top performer in materia di sicurezza sono
i migliori artisti perché hanno un
innovativa architettura di rete informatica
Non vedo nulla sul loro essere
le migliori prestazioni perché usano a
rilevamento di intrusioni di particolari venditori
e il sistema di prevenzione non c’è
la tecnologia a tutti quello che vedo invece
è business okay ciò che rende top
i migliori artisti sono quelli che hanno
forte leadership dall’alto hanno
pratiche di gestione efficaci e loro
capire quali affari sono in loro
conoscere i loro dati critici e loro
capire la loro missione, quindi questo è un
twist okay abbiamo iniziato chiedendo come
il mondo degli affari può imparare di più su
sicurezza informatica
risulta uno dei modi migliori per
forse avere un impatto sulle violazioni dei dati
per il mondo della cybersecurity da imparare
di più sugli affari va bene così davvero
raggiunto la portata della fine nel nostro
breve viaggio e breve esplorazione di
questi due mondi e il territorio
tra di loro quindi mi piacerebbe prendere solo un
momento più per evidenziare ciò che abbiamo visto
lungo la strada ecco il futuro che vorrei
come per noi va bene quando stai tenendo
la carta di credito in mano allora si
può essere sicuro che nessuno è stato rubato
i numeri delle carte di credito
e quando sei in una stanza come questa e
un oratore dice che mi piacciono tutti quelli che sono
vittime di furto di identità e dati
breccia – alza la mano non ci saranno mani
sali, ma so che non è la nostra corrente
la realtà va bene, ma so anche che non lo è
non è senza speranza e se ascoltiamo
la ricerca in questa sicurezza informatica
interfaccia aziendale possiamo spostarli
mondi di Business and Technology più vicini
insieme possiamo rifusione sicurezza informatica è
rischio digitale e possiamo applicare forte
leadership e gestione efficace a
ridurre le cause di errore umano e come
questi due mondi si uniscono è
andando a farci ripensare a quelli
immagini che abbiamo usato all’inizio e loro
si stanno avvicinando anche così
quando pensiamo al mondo degli affari è così
sarà ancora un business positivo
professionale ma ora sarà un cyber
professionista esperto che davvero
capisce il rischio digitale e per il
lato tecnologico che rappresenta questo
lato tecnologico abbiamo ancora il nostro iconico
personaggio di hacker di computer ma ora lui è
tutti vestiti e pronti per il business
okay grazie
[Applausi]
questa è la mia carta di credito e qualcuno che sono
non permettendoti di vedere i numeri di
Certo che qualcuno l’ha rubato
ed è davvero frustrante perché
Non ho mai avuto Sai che ho in giro
mai perso possesso di questo fisico
carta ma come sappiamo tutti ci vuole
questi giorni è giusto per qualcuno da ottenere
l’accesso ai numeri di carte di credito e
allora possono andare a fare shopping e
sono andati a fare spese folli ha questo
è successo a te lo sai pensare bene io sono
vedendo che vedo che non è così
da solo va bene il mio è successo nel 2014 e
quell’anno ci furono 17 milioni di vittime
di furto d’identità solo negli Stati Uniti come
riguardo alla lettera hai ricevuto il
lettera dicendo che il tuo personale
le informazioni facevano parte di una violazione dei dati
e di nuovo vedo che ce l’ ho anche io
che ho capito bene e questi dati
viola così in una violazione dei dati
informazioni riservate e sensibili
è reso disponibile ad un accessibile che
persone che non dovrebbero avere accesso ad esso
giusto e ovviamente questo furto d’identità
e le violazioni dei dati sono correlate perché
i dati che sono stati violati potrebbero
facilmente essere numeri di carta di credito ma è così
potrebbe anche essere numeri di sicurezza sociale esso
potrebbe essere la documentazione sanitaria che potrebbe essere
email o potrebbero essere i progetti per
un jet da combattimento militare avanzato a destra
e ancora non siamo soli gemalto è un
società che studia questo e nel 2015
hanno riferito che c’erano 700
milioni di record di dati violati in tutto il mondo
sentiamo notizie su dati che lo violano
sembra tutto il tempo e penso che sia
senza legge in una sorta di senso di
compiacimento per loro tu sai così tanto
così stanno dicendo ora che ci sono
due tipi di organizzazioni nel mondo
quelli che hanno già avuto un dato
violazione e quelli sono volontà in futuro
e non c’è dubbio ok ogni
ogni organizzazione è vulnerabile ma
quando arriva a questo punto dove è
tipo di uno slogan ok diventa un
scusa incorporata così la prossima volta che abbiamo
violazione dei dati una società dirà noi
scusarsi per la violazione dei dati ma tu
sapere cosa dicono che ci sono due tipi di
organizzazioni nel mondo e tu sai
così via e così così trasmette un senso di
inevitabilità e disperazione okay io
non comprarlo per un secondo ok, non lo sono
ingenuo ma sono impaziente che lavoro in questo
campo okay non è senza speranza okay
ci sono cose che possiamo fare quindi sono un
informatico e professore in a
business school presso un’università e io
operare in questi due mondi ok
Affari e tecnologia ecco cosa
Mi piacerebbe farlo, mi piacerebbe esplorare questi
due mondi per vedere cosa si può fare
ridurre la frequenza e l’impatto dei dati
violazioni esplorando questi due mondi
e soprattutto il territorio tra
loro quando lavoro in questi due mondi
spesso è davvero abbastanza distinto
come il cambio di contesto è un po ‘come
tenere lezioni durante la settimana e codice
nei fine settimana e nei due mondi sai
essi hanno caratteristiche proprie I
significa quando pensi al business
mondo è davvero questione di affari
va bene il mondo degli affari
strategia e visione e missione e
operazioni e costi e operazioni e
più operazioni e ricavi e profitti
e poi c’è la sicurezza informatica
mondo della tecnologia e quando penso
quel mondo sai cosa ti viene in mente
è più simile a un codificatore solitario
e tu conosci il tipo di immagini lì
sono più simili a protezioni tascabili quindi
Ho il mio protettore tascabile ok
ed è più come vuoto sai
scatole per pizza e così via, così ho pensato
Farei tipo di mettere questi due mondi
in netto contrasto è venuto con alcuni
immagini che cercano di catturare il
distinzione tra questi due mondi così
per il mondo degli affari ho la possibilità di farlo
lavorare con studenti di affari fantastici io
significa che sono ambiziosi e ottimisti e
positiva ed è tutta una questione di
collaborazione e lavoro di squadra quindi ecco il
immagine Mi piacerebbe che ci tenessimo a mente
il mondo degli affari va bene e a
rappresentare il mondo della tecnologia e
è lì che la sicurezza informatica è
per questo penso a una specie di icona
computer tech persona il tipo di techie
tu tolleri e per quello da cui immagino
il film Jurassic Park
va bene il tipo di iconica tecnologia informatica
persona che rappresenta la tecnologia
il mondo sarà Dennis Nedry
quindi non solo è un tecnico ma
in realtà lui è un hacker di computer
nel film oggi lo chiameremmo a
Insider malintenzionato va bene così anche il suo ultimo
nome di questo personaggio Dennis Nedry I.
Significa che il cognome Nedry è un anagramma
per nerd, così sai che vedi che dovevo
significava assolutamente averlo incluso bene
quindi abbiamo queste due immagini, ma quello che è
realmente accadendo in questi mondi è anche
lo sai anche molto diverso e in
nel mondo degli affari , sai che sono
interessato alle operazioni e ai profitti
e ricavi e così via, ma quando c’è
una violazione dei dati pensiamo che come
limitato al mondo della tecnologia, quindi quando
qualcosa di brutto succede come una violazione dei dati
Intendo il peggio che può succedere
okay, forse sarebbe meglio il capo
responsabile delle informazioni che il CIO potrebbe ottenere
potrebbe essere licenziato ma poi qualcosa
successo nel 2013 ed è stato il
violazione dei dati su Target in modo tale che i rivenditori vogliano
Target Voglio dire che stanno cercando
shopping natalizio alla fine dell’anno
per un grande aumento delle entrate okay e in
i profitti del quarto trimestre del 2013 a
L’obiettivo è calato del 46 percento, quindi sto parlando
sui profitti che è qualcosa dal
il lato degli affari e il 46 percento è un bel
grande numero così sicuro che era un dato
breccia okay e il CIO ha dato le dimissioni ma
stiamo parlando di profitti quindi si trasforma
l’amministratore delegato lasciò anche la società
bene quando gli amministratori delegati lasciano la società che
tende ad attirare l’attenzione dell’altro
altri amministratori delegati e subito nel 2014 abbiamo avuto
violazioni di dati davvero massicce a casa
Deposito eBay JP Morgan
Ufficio del governo federale Chace di
Gestione del personale e Sony
L’intrattenimento va bene così ne ho uno in più
immagine per te ed è dal business
sono i dirigenti della compagnia
i dirigenti di Sony Entertainment così
l’amministratore delegato è nel mezzo e qui
si stanno scusando per la PlayStation
Breve violazione della rete che ha interessato 77
milioni di account questa immagine è avvincente
va bene qualsiasi pensiero che la sicurezza informatica
avrebbe mantenuto il suo regno nel nel
il mondo della tecnologia è sparito
ok questa immagine più di qualsiasi cosa dica
che la sicurezza informatica significa business, quindi come
un grosso problema commerciale è per quattro
le aziende a due isolati da qui sono le
Centro per Strategia e Internazionale
Gli studi hanno stimato il mondo
costo annuale della criminalità informatica a oltre 445
miliardo di dollari Quindi, ecco dove siamo
nella nostra esplorazione abbiamo stabilito
che le violazioni dei dati hanno un enorme negativo
impatto su persone e aziende
sull’economia globale in modo che la domanda è
cosa possiamo fare a riguardo?
il punto potrebbe essere guardare ciò che fa
le imprese conoscono la sicurezza informatica come fanno
imparano su di esso e non c’è la ricerca
da JP da PricewaterhouseCoopers
dice consigli di amministrazione sentono parlare
la sicurezza informatica il 26% ne parla
una volta all’anno e c’è un altro 28%
non sentirlo per niente così dato a noi
ha parlato di quali violazioni dei dati è lui
sentir parlare di sicurezza informatica una volta all’anno
per niente veramente sufficiente e quando
sentono parlare di sicurezza informatica cosa fanno
sappiamo che bene si scopre che
i membri del consiglio di amministrazione dicono che è troppo tecnico
okay non capiscono il
dati di sicurezza informatica o rapporti che vogliono
linguaggio comprensibile che non lo fa
richiedere loro di essere esperti di sicurezza informatica
quindi ecco un modo che qui è un modo per
continua impara da questa ricerca okay
e prova a trovare modi più efficaci per
affrontare con esso si scopre che c’è un
finestra di
opportunità perché c’è un aumento
attenzione a livello di consiglio a rischio e
infatti a volte porta a dedicato
commissioni di rischio alcune di questo negli Stati Uniti
è mandato così per esempio una Georgia
Studio tecnico mostra che nel 2008 l’8% di
i consigli di amministrazione avevano commissioni di rischio dedicate e
entro il 2015 il 53% delle tavole era a rischio
commissioni quindi questa è un’opportunità ora
questi comitati di rischio hanno molto da fare
considera bene che sono interessati a
condizioni economiche globali con
rischio reputazionale legale e normativo
conformità rischio finanziario rischio di mercato
rischio di credito rischio di liquidità e
sempre più cibersicurezza è sul
elencare ma la sicurezza informatica si distingue è
ancora legato a tecnici specializzati
informazioni e non è davvero del
lo stesso tipo quindi ecco una raccomandazione
rifusione della sicurezza informatica è un rischio digitale
e lo dico non per un senso di
eufemismo o un nome semplice cambiarlo
in realtà arriva all’origine e
essenza di questo intero campo
la sicurezza informatica è evocativa di guardare
va bene per la comunicazione online e
la cybersecurity di Internet è circa
sicurezza e cyberspazio William Gibson a
geniale scrittore di fantascienza coniato
il termine cyberspazio negli anni ’80 era
ispirato dal vedere i bambini giocare presto
videogiochi arcade così energicamente
come Gibson ha detto che era come se volessero
per raggiungere direttamente attraverso lo schermo per il
lo spazio oltre il cyberspazio è un regno
di esperienza virtuale creata dal
Internet e reti pubbliche e private
e tutte le parole dopo cyber in questi giorni
sono evocativi di questo orientamento a
reti esterne in modo che il cyber-lunedì sia
sullo shopping online e sempre di più
in questi giorni la parola dopo il cyber è
intorno a un tema come il cibernetico e il cibernetico
minaccia informatica e attacco informatico ma in tutto
orientato ai casi è una rete esterna
ma che cosa dice la ricerca su questo
se torniamo al
700 milioni di record di dati che erano
violati ne risulta il 37%
erano a causa di incidenti va bene così è
non intenzionale, non un attacco informatico
nessuno ha violato qualcun altro di cui sto parlando
sull’errore umano, i suoi dipendenti no
mancano le seguenti politiche e procedure
di esperienza che interagisce con i siti Web
e applicazioni e non si tratta di
incolpare gli impiegati di cui parla
riconoscendo la necessità per le aziende di ottenere
maggiore coinvolgimento dei dipendenti, quindi questi
le politiche sono realistiche e riguardano
più formazione più istruzione e altro ancora
riprogettazione di interfacce e software
applicazioni quindi è quello che è veramente
necessario ecco un ultimo esempio specifico
l’anno in cui una clinica a Londra ha usato la posta elettronica a
inviare una newsletter e questo
la newsletter va agli abbonati di a
servizio in cui i pazienti HIV possono ottenere il loro
risultati dei test e l’ individuo
componendo l’email posta tutte le 781 email
indirizzi non nel campo BCC ma in
il campo, quindi questo significava che ogni
il destinatario dell’e-mail potrebbe vedere il
indirizzi email di tutti gli altri HIV
pazienti e nella maggior parte dei casi il pieno
nomi anche così sì, c’è il terrorismo
ma c’è anche l’errore ISM ok
il rischio digitale fa un lavoro migliore di essere
più completo a riguardo
le aziende non possono subire perdite da
attacchi informatici ogni giorno ma garantisco
ogni giorno
i dipendenti stanno inviando e archiviando e
elaborazione dei dati ed è tutto questo
dati digitali che possono essere violati con
questo equilibrio di attenzione entrambi
internamente ed esternamente
il rischio digitale ism è molto meglio
termine è la strategia davvero echeggiante da
2500 anni fa nell’arte della guerra se tu
conoscere il nemico e conosci te stesso si
non bisogna temere i risultati di cento
combatte l’attuale sicurezza informatica
il clima è orientato alla conoscenza del nemico
minacce esterne e sono gravi
non c’è dubbio su di esso
ma il rischio digitale dà molto di più e
molta attenzione necessaria internamente sapendo
te stesso
come azienda il rischio digitale è giusto
termine al momento giusto è più
ok indicativo di tutte le fonti di rischio
soprattutto quello che la ricerca sta raccontando
noi circa le reali cause di dati
violazioni ma che altro possiamo fare Pro
è un’azienda che ha guardato
questo e un approccio potrebbero essere dire
quello che sta succedendo per quanto riguarda le migliori pratiche
sono quelle che sono le buone compagnie o
davvero i migliori performer nella cybersecurity
facendo e forse tutte le aziende possono
può copiare quello e quello che hanno trovato è stato
i migliori interpreti della sicurezza IT e
la privacy aveva queste caratteristiche in
comune avevano il tono giusto dal
i migliori dell’organizzazione che avevano loro
principali politiche di sicurezza in atto e loro
aveva uno schema di fication di dati PLASA così loro
capito quello che chiamiamo i gioielli della corona
nei loro dati quindi sto guardando questo
lista e mi chiedo dove sia il
la tecnologia va bene, non vedo niente
circa i top performer in materia di sicurezza sono
i migliori artisti perché hanno un
innovativa architettura di rete informatica
Non vedo nulla sul loro essere
le migliori prestazioni perché usano a
rilevamento di intrusioni di particolari venditori
e il sistema di prevenzione non c’è
la tecnologia a tutti quello che vedo invece
è business okay ciò che rende top
i migliori artisti sono quelli che hanno
forte leadership dall’alto hanno
pratiche di gestione efficaci e loro
capire quali affari sono in loro
conoscere i loro dati critici e loro
capire la loro missione, quindi questo è un
twist okay abbiamo iniziato chiedendo come
il mondo degli affari può imparare di più su
sicurezza informatica
risulta uno dei modi migliori per
forse avere un impatto sulle violazioni dei dati
per il mondo della cybersecurity da imparare
di più sugli affari va bene così davvero
raggiunto la portata della fine nel nostro
breve viaggio e breve esplorazione di
questi due mondi e il territorio
tra di loro quindi mi piacerebbe prendere solo un
momento più per evidenziare ciò che abbiamo visto
lungo la strada ecco il futuro che vorrei
come per noi va bene quando stai tenendo
la carta di credito in mano allora si
può essere sicuro che nessuno è stato rubato
i numeri delle carte di credito
e quando sei in una stanza come questa e
un oratore dice che mi piacciono tutti quelli che sono
vittime di furto di identità e dati
breccia – alza la mano non ci saranno mani
sali, ma so che non è la nostra corrente
la realtà va bene, ma so anche che non lo è
non è senza speranza e se ascoltiamo
la ricerca in questa sicurezza informatica
interfaccia aziendale possiamo spostarli
mondi di Business and Technology più vicini
insieme possiamo rifusione sicurezza informatica è
rischio digitale e possiamo applicare forte
leadership e gestione efficace a
ridurre le cause di errore umano e come
questi due mondi si uniscono è
andando a farci ripensare a quelli
immagini che abbiamo usato all’inizio e loro
si stanno avvicinando anche così
quando pensiamo al mondo degli affari è così
sarà ancora un business positivo
professionale ma ora sarà un cyber
professionista esperto che davvero
capisce il rischio digitale e per il
lato tecnologico che rappresenta questo
lato tecnologico abbiamo ancora il nostro iconico
personaggio di hacker di computer ma ora lui è
tutti vestiti e pronti per il business
okay grazie
[Applausi]
Please follow and like us:
Be First to Comment